Voler un datacenter sans en forcer la porte, c’est désormais possible. Depuis juin 2026, un réseau criminel organisé a détourné pour plus de 100 millions de dollars de matériel destiné à des centres de données d’intelligence artificielle, en ciblant non pas les bâtiments eux-mêmes, mais les camions qui les approvisionnent. L’affaire, révélée cette semaine, illustre une faille béante dans la chaîne logistique mondiale des composants IA et soulève des questions qui vont bien au-delà de la simple sécurité routière.
Comment fonctionne ce type de détournement de cargaison ?
Le schéma opérationnel est d’une sophistication redoutable. Les malfaiteurs commencent par pirater des comptes de transporteurs légitimes pour générer de faux bons de commande crédibles. Ils fabriquent ensuite de fausses identités de chauffeurs, suffisamment convaincantes pour tromper les contrôles à l’enlèvement des marchandises. Mais la pièce maîtresse du dispositif reste la falsification du signal GPS : en brouillant ou en usurpant les coordonnées transmises par les balises de suivi, les criminels font « disparaître » le camion des écrans de contrôle des expéditeurs, le temps de transborder la cargaison vers un autre véhicule.
Ce type d’attaque, appelé « GPS spoofing » dans le jargon, n’est pas nouveau en soi, il est documenté depuis des années dans l’aviation et la navigation maritime. Mais son application à grande échelle contre la logistique terrestre de composants électroniques représente une évolution inquiétante. Les criminels ne visent pas des cibles au hasard : ils savent précisément quels camions transportent des GPU haut de gamme ou d’autres puces dédiées à l’IA, ce qui suppose un accès en amont aux systèmes informatiques des transporteurs ou de leurs clients.
Pourquoi ces composants IA sont-ils aussi prisés ?
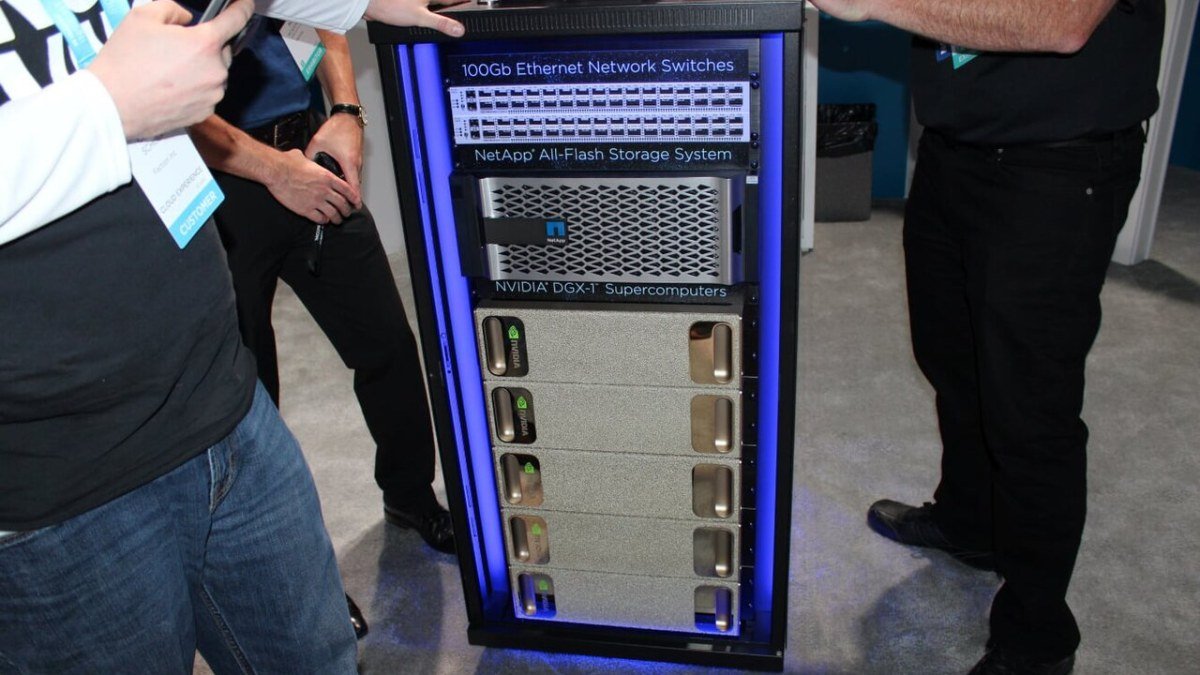
La réponse tient en deux mots : rareté et restrictions. Depuis les mesures de contrôle à l’exportation imposées par Washington à partir de 2022, puis renforcées en 2024, certaines puces graphiques avancées (notamment les GPU Nvidia des séries H100 et H200) sont soumises à des licences strictes avant d’être vendues à des entités chinoises. Le marché gris de ces composants atteint des prix très largement supérieurs aux tarifs officiels dans certaines régions d’Asie. Voler une palette de GPU revient donc, pour un réseau organisé, à s’emparer d’une marchandise quasi monétaire, facile à revendre et difficile à tracer une fois reconditionnée.
C’est précisément pour cette raison que le matériel dérobé est acheminé vers la Chine, selon les informations relayées par les sources disponibles. Les composants volés alimenteraient des filières parallèles qui contournent les embargos américains, permettant à des entités non autorisées d’accéder à une puissance de calcul autrement inaccessible légalement.
Les chiffres clés
Qui est réellement visé et qui supporte le préjudice ?
Les victimes directes sont les entreprises qui commandent du matériel pour construire ou agrandir leurs infrastructures d’IA : fournisseurs de services cloud, startups spécialisées, laboratoires de recherche. Mais le préjudice se propage en cascade. Un datacenter qui n’obtient pas ses livraisons dans les temps accuse des retards de déploiement, des pénalités contractuelles, et doit souvent racheter le matériel manquant à des prix majorés sur un marché déjà tendu. Les assureurs du secteur logistique commencent à durcir leurs conditions face à la multiplication de ces incidents.
Les transporteurs eux-mêmes se retrouvent dans une position délicate : leur responsabilité peut être engagée si leurs systèmes informatiques ont servi de point d’entrée aux criminels, quand bien même ils ont été victimes d’une compromission externe. La chaîne de sous-traitance typique du fret, donneur d’ordre, courtier, transporteur, sous-transporteur, multiplie les maillons faibles.
« La falsification du signal GPS transforme n’importe quel axe routier en angle mort opérationnel. Les expéditeurs voient le camion avancer normalement sur leur écran, pendant que la cargaison est transférée à quelques kilomètres de là. »
Quelles contre-mesures existent aujourd’hui contre le GPS spoofing ?
Plusieurs approches techniques permettent de réduire le risque, à condition d’être effectivement déployées :
- Authentification multi-signal : croiser les données GPS avec d’autres systèmes de positionnement (Galileo, GLONASS, réseau cellulaire) rend la falsification simultanée de toutes les sources beaucoup plus complexe.
- Capteurs d’inertie embarqués : un accéléromètre indépendant de tout signal externe peut détecter une divergence anormale entre la trajectoire déclarée et le mouvement physique réel du véhicule.
- Vérification d’identité renforcée des chauffeurs : biométrie au départ et à l’arrivée, codes à usage unique partagés avec l’expéditeur, photos géolocalisées à intervalles réguliers.
- Audit des accès aux systèmes de transport : limiter strictement qui peut consulter les manifestes de chargement et les plannings de livraison, surveiller les connexions inhabituelles.
Ces solutions existent, mais leur adoption reste inégale. Les petits transporteurs sous-traitants, qui opèrent sur des marges serrées, rechignent à investir dans des équipements ou des logiciels supplémentaires. C’est précisément cette hétérogénéité qui crée les failles exploitées.
Questions fréquentes
Depuis quand ces vols sont-ils documentés ?
Selon les sources disponibles, les opérations ont débuté en juin 2026 et ont généré un préjudice total supérieur à 100 millions de dollars jusqu’à la révélation de l’affaire fin octobre 2026.
Pourquoi le matériel est-il envoyé en Chine spécifiquement ?
Les composants dédiés à l’IA figurent sur des listes de contrôle à l’exportation américaines qui restreignent leur vente à certaines entités chinoises. Le détournement permet donc de contourner ces embargos en fournissant du matériel autrement inaccessible légalement.
Le GPS spoofing est-il difficile à détecter en temps réel ?
Oui, lorsqu’un seul système de positionnement est utilisé. La détection devient possible en croisant plusieurs sources de géolocalisation indépendantes ou en ajoutant des capteurs inertiels sur les véhicules, mais ces mesures nécessitent des investissements que tous les transporteurs n’ont pas encore réalisés.
Ce qui frappe dans cette affaire, c’est la sophistication systémique du procédé : les criminels n’ont pas forcé un entrepôt, ils ont exploité la confiance numérique qui sous-tend toute la logistique moderne. L’essor fulgurant des investissements dans l’IA crée une demande de composants si intense que la sécurisation de leur acheminement physique n’a visiblement pas suivi. Tant que les fabricants de puces et leurs clients n’imposeront pas des standards de sécurité uniformes à l’ensemble de la chaîne de sous-traitance, les expéditeurs resteront exposés à ce type de détournement élaboré.
À retenir
- 100 M$ dérobés depuis juin 2026 : des réseaux criminels organisés ciblent les livraisons de matériel pour datacenters IA en falsifiant le signal GPS des camions.
- Trois vecteurs combinés : comptes de transporteurs piratés, fausses identités de chauffeurs et GPS spoofing permettent de faire disparaître une cargaison des écrans de contrôle.
- Destination : la Chine : les composants volés alimentent des filières parallèles qui contournent les embargos américains sur les puces dédiées à l’IA.
- Des parades existent : croisement multi-signal, capteurs d’inertie embarqués et audit des accès logistiques réduisent le risque, mais leur adoption reste insuffisante dans la sous-traitance.
L’enjeu dépasse largement la sécurité routière : c’est la course mondiale à la puissance de calcul qui crée ces nouvelles économies criminelles. Quand des GPU valent autant que des lingots, les routes deviennent des coffres-forts à ciel ouvert, et les camionneurs se retrouvent malgré eux au cœur d’une guerre technologique et géopolitique pour laquelle ils n’ont ni les moyens ni la formation pour se défendre seuls.
En savoir plus sur Glorieux Geek
Subscribe to get the latest posts sent to your email.